

Wer KI im Unternehmenskontext einsetzt, will rechtlich auf der sicheren Seite sein. Die Einhaltung der Datenschutz-Grundverordnung (DSGVO) spielt dabei eine zentrale Rolle. Aber gibt es überhaupt DSGVO-konforme KI-Tools – und worauf müssen Unternehmen bei der Auswahl achten?
Kurz erklärt
Es gibt Anbieter, die mit Begriffen wie „DSGVO-konform“, „EU-gehostet“ oder „Made in Germany“ werben. Bei den Business-Plänen von ChatGPT ist von einer Unterstützung bei der Einhaltung der DSGVO die Rede. Allerdings garantiert nichts davon, dass jedwede Nutzung des betreffenden KI-Tools als unbedenklich einzustufen ist – im Endeffekt ist immer der konkrete Use Case relevant. So ist etwa die bloße Texterstellung anders zu bewerten als die Einspeisung von personenbezogenen Daten, welche beispielsweise in E-Mails, Kundendatenbanken oder Informationen über Mitarbeitende enthalten sein können.
Wichtig sind vor allem drei Punkte:
- Welche Daten sollen verarbeitet werden?
- Was passiert mit diesen Daten?
- Welche Einstellungen, vertraglichen Absicherungen und sonstige Schutzmaßnahmen gibt es?
Erst aus der Kombination ergibt sich, ob ein KI-Tool für den konkreten Einsatz geeignet ist.
Eine Frage der Nutzung: Warum es keine pauschal DSGVO-konformen KI-Tools gibt
Ein Anbieter kann technische und organisatorische Maßnahmen setzen und so zur datenschutzkonformen Bereitstellung seines Tools beitragen. Dadurch wird dem Unternehmen, das es nutzt, aber nicht jede datenschutzrechtliche Verantwortung abgenommen. Das Unternehmen bleibt in der Verantwortung, soweit es entscheidet, wofür es das Tool nutzt und welche Daten eingegeben bzw. verarbeitet werden. Die datenschutzrechtliche Risikobewertung hängt daher vom Einzelfall ab: Deshalb kann die Nutzung eines Tools in einem Fall relativ unproblematisch sein, in einem anderen aber erhebliche Datenschutzrisiken nach sich ziehen.
Das betrifft übrigens nicht nur KI-Tools. „Die DSGVO ist technologieneutral und gilt daher für KI genauso wie für andere automatisierte Datenverarbeitungen“, erklärt Stefan Humer, Rechtsanwalt und Experte für digitales Recht. „Die KI-Nutzung ist daher nicht an sich ein datenschutzrechtliches Problem, es geht oft um den Kontrollverlust über die in ein KI-Tool eingegebenen Daten. Dabei spielen wiederum andere Fragen eine Rolle. Zum Beispiel: Mit welchem Modell arbeitet das Tool? Was passiert mit den Daten, die eingegeben werden? Gehen sie automatisch in die USA oder vielleicht nach China? Wird die KI damit weiter trainiert? Mit diesen Fragen muss man sich als Unternehmen, das ein KI-Tool nutzt, auseinandersetzen. Man muss auch verstehen, dass schon die Eingabe personenbezogener Daten in ein KI-System eine Datenverarbeitung im Sinn der DSGVO ist, unabhängig davon, ob die Daten vom System- bzw. Modellanbieter gespeichert oder sonst genutzt werden. Das kann durchaus auch eine zusätzliche urheberrechtliche Komponente bekommen, etwa wenn geschützte Inhalte in einen Prompt aufgenommen werden. Dadurch können urheberrechtliche Nutzungsrechte berührt werden.“
EU- vs. US-Anbieter
Stichwort USA: KI-Tools von nicht-europäischen Anbietern sind in Hinblick auf den Datenschutz nicht per se unzulässig. Maßgeblich ist insbesondere, ob und unter welchen Voraussetzungen personenbezogene Daten in Drittländer übermittelt werden. Für KMU können Lösungen von europäischen Anbietern, soweit in der benötigten Qualität vorhanden, daher oft die unkompliziertere Wahl sein, wenn die Verarbeitung und Speicherung personenbezogener Daten durch diese in der EU erfolgt. Werden die Daten ausschließlich in Europa verarbeitet, fallen zusätzliche Fragestellungen und Prüfpflichten in Zusammenhang mit dem Transfer in Drittstaaten weg. Das bedeutet aber nicht, dass jedes “europäische” Tool automatisch für jeden Einsatz DSGVO-konform ist. Auch hier muss geprüft werden, welche Daten zu welchem Zweck verarbeitet und welche technischen und organisatorischen Sicherheitsmaßnahmen gesetzt werden. Ein europäischer Anbieter oder ein europäischer Datenstandort begründet für sich allein keine pauschale DSGVO-Konformität.
Sobald jedoch personenbezogene Daten an Empfänger außerhalb des EU-/EWR-Raums weitergegeben werden, müssen zusätzliche Anforderungen der DSGVO geprüft werden. „Man muss zwischen den einzelnen Anbietern unterscheiden. Einige haben ihr Setup auf eine Verarbeitung innerhalb der EU ausgerichtet, bei anderen wandern die Daten in die USA oder andere Drittländer. Dann sind zusätzliche Prüfschritte erforderlich, um beurteilen zu können, ob das datenschutzrechtlich zulässig ist“, so Humer. Der Ort der Datenverarbeitung kann die rechtliche Prüfung des Tool-Einsatzes also erleichtern oder erschweren, sie aber nicht ersetzen. Entscheidend bleibt stets, wie das konkrete Tool eingesetzt wird, welche Daten verarbeitet werden und ob Drittländer tatsächlich Zugriff auf die verarbeiteten Daten erhalten.

Worauf KMU bei der Tool-Auswahl achten sollten
Bevor ein Unternehmen ein KI-Tool zum Einsatz bringt, sollten sich die Verantwortlichen also gründlich mit dem Thema Datenschutz auseinandersetzen. Wichtige Prüffragen sind zum Beispiel:
- Werden personenbezogene Daten verarbeitet?
- Wenn ja, welche (herkömmliche personenbezogene vs. sensible Daten)?
- Liegt eine Rechtsgrundlage für die Verarbeitung der Daten vor?
- Wo werden die Daten verarbeitet und gespeichert?
- Wie kann der Einsatz gegenüber Betroffenen transparent gemacht werden?
- Werden Eingaben zum Training verwendet?
- Braucht man einen Auftragsverarbeitervertrag mit dem Anbieter?
- Welche Subdienstleister sind eingebunden?
- Können Daten gelöscht werden?
- Gibt es Protokollierung, Berechtigungen und Zugriffskontrollen?
- Passt das Tool wirklich zum konkreten Anwendungsfall?
Je kritischer der Use Case, desto genauer muss geprüft werden. Ein KI-Tool für allgemeine Marketingideen ist anders zu bewerten als ein Assistent, der mit E-Mail-Postfächern, CRM-Systemen oder internen Datenbanken verbunden wird.
Typische Anwendungsfälle im Unternehmen
Wird KI zur Erstellung von allgemeinen Marketing-Inhalten, etwa für die Ideensammlung oder zur Texterstellung genutzt, ist das in vielen Fällen auch aus dem Blickwinkel des Datenschutzrechts unbedenklich. Problematisch wird es, wenn echte Kundendaten, Kampagneninformationen oder Geschäftsgeheimnisse in KI-Tools eingespeist werden.
Im Kundenservice können KI-Tools Anfragen vorsortieren oder Supporttickets zusammenfassen. Sobald dabei Namen, E-Mail-Adressen, Bestellnummern oder Vertragsdaten verarbeitet werden, braucht es eine saubere rechtliche und technische Ausgestaltung. Prinzipiell ausgeschlossen ist das aber nicht. Notwendig ist aber jedenfalls auch, dass ein Rechtfertigungsgrund im Sinne der DSGVO vorliegt.
„Nehmen wir als Beispiel einen Chatbot – der könnte ein Modell verwenden, das lokal auf einem eigenen Server gehostet wird, sodass keine Daten nach außen gehen. Dadurch kann man bestimmte datenschutzrechtliche Themen entschärfen, die Entscheidung dazu ist aber oft auch strategisch, weil Unternehmen sich dabei die Frage stellen müssen, welchen Stellenwert der KI-Einsatz für die eigene Arbeitsweise haben soll und was dafür an Ressourcen freigemacht wird“, erklärt Humer.
Werden KI-Tools im großen Stile in interne Prozesse integriert und beispielsweise mit E-Mail-Programmen oder CRM-Systemen verbunden, kann das hingegen mit erheblichen Risiken verbunden sein. Solche Integrationen geben dem Tool potenziell Zugriff auf einen großen Pool an vertraulichen Informationen – darunter personenbezogene und gegebenenfalls auch sensible Daten von Kund:innen oder Mitarbeitenden. „Dieses Thema ist vor allem angesichts der Transformation zu agentischer KI besonders wesentlich“, so Humer. An rechtlichen Risiken drohen dabei neben Bußgeldern wegen Datenschutzverletzungen und Schadenersatzansprüchen gegen das Unternehmen vor allem der Verlust sensibler unternehmensinterner Daten und der Verlust des Geschäftsgeheimnisschutzes.
Was KMU konkret tun sollten
Das Thema KI aus datenschutzrechtlichen Gründen komplett außen vor zu lassen, ist für viele Unternehmen trotzdem kein gangbarer Weg – und im Sinne der Effizienz und Wettbewerbsfähigkeit oft auch nicht empfehlenswert. „Das Allerwichtigste ist, dass man das Thema erkennt und angeht. Als Unternehmen muss man davon ausgehen, dass Mitarbeitende wissen, dass es diese Tools gibt, ihre Nützlichkeit für die berufliche Tätigkeit erkennen und sie verwenden“, sagt Humer. Von einem kompletten Verbot sollte man daher nach Möglichkeit eher absehen, um zu vermeiden, dass auf private Tools zurückgegriffen wird („Shadow AI“). Denn: „Eine mit Shadow-AI gesetzte Handlung eines Mitarbeiters ist dem Unternehmen in aller Regel zurechenbar.“
Stattdessen rät der Experte zu genauen internen Vorgaben, welche Tools verwendet und für welche Anwendungsfälle sie auf welche Art und Weise herangezogen werden dürfen. „Wenn bestimmte KI-Tools vom Unternehmen freigegeben werden, hat das Unternehmen auch eher die Möglichkeit und die Kontrolle, sich um eine rechtlich konforme Ausgestaltung und Nutzung zu kümmern. Außerdem sollten Guardrails aufgestellt werden, also Rahmenbedingungen, innerhalb derer diese Tools verwendet werden dürfen“, erklärt der Experte. Die Einhaltung solcher Richtlinien sollte zudem regelmäßig überprüft und nach Möglichkeit auch technisch abgesichert werden. „Eine solche KI-Governance wird immer mehr Teil der erforderlichen unternehmerischen Sorgfalt, weil sie auch haftungsrechtliche Implikationen hat“, so Humer abschließend.
Typische Fehlannahmen
„Der Anbieter wirbt mit DSGVO – also passt alles.“
Darauf kann und sollte man sich nicht verlassen. Datenschutzversprechen ersetzen nicht die Prüfung des konkreten Einsatzes.
„US-Tools sind automatisch verboten.“
KI-Tools von US-Anbietern sind nicht pauschal ausgeschlossen, können aber zusätzlichen Prüfaufwand auslösen.
„Ein Wechsel des Tools löst das Problem.“
Nicht unbedingt. Ein anderes Tool kann das Risiko senken, etwa wenn es in der EU betrieben wird, bessere Datenschutzfunktionen bietet oder einen Auftragsverarbeitervertrag bereitstellt. Wenn aber das nutzende Unternehmen die eigenen rechtlichen Hausaufgaben nicht macht und beispielsweise nicht definiert, wofür und in welchem Rahmen das Tool eingesetzt werden darf, wandert das Problem nur zum nächsten Anbieter.
Fazit
Automatisch DSGVO-konforme KI-Tools gibt es nicht – es kommt immer auf den konkreten Einsatz an. Eine sorgfältige Prüfung ist unerlässlich, denn es liegt am Unternehmen, die Verarbeitung von Daten rechtskonform auszugestalten. Auch die Festlegung interner Richtlinien zur KI-Nutzung durch Mitarbeitende ist ein entscheidender Schritt auf dem Weg zum verantwortungsvollen und rechtssicheren Einsatz von KI im Arbeitsalltag.
Zur Person
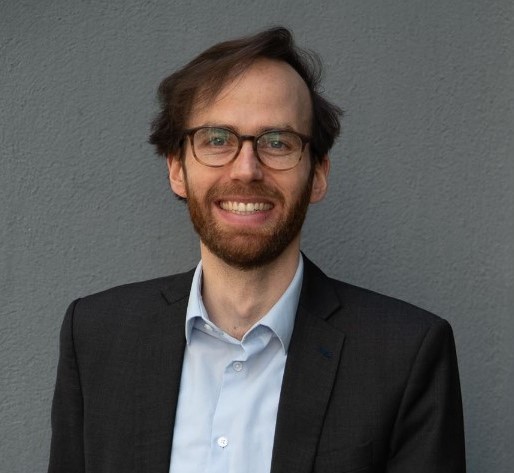
Stefan Humer, Rechtsanwalt und Experte für digitales Recht
Tool
DSGVO-Kurzcheck für KI-Tools
Der Check bewertet nicht das Tool, sondern deinen konkreten Einsatz. Am Ende steht eine Ampel und eine Liste der Punkte, die du noch klären solltest.
Wofür willst du das KI-Tool einsetzen?
Wähle den Fall, der deinem Vorhaben am nächsten kommt.
Diese Punkte solltest du klären
Dieser Check ersetzt keine Rechtsberatung. Bei konkreten rechtlichen Fragen empfehlen wir die Konsultation eines spezialisierten Anwalts.

Zum Mitnehmen: Die drei Prüfpunkte, was Werbeversprechen nicht leisten, die Anwendungsfälle und zehn Prüffragen vor dem Einsatz. Als PDF herunterladen oder als Bild speichern.


