In vielen österreichischen Betrieben gehören KI-Tools längst zum Alltag. Mitarbeiter schreiben damit Texte, werten Daten aus oder bereiten Personalentscheidungen vor. Doch eine entscheidende Frage bleibt oft unbeantwortet: Wer ist eigentlich zuständig?
Der Begriff KI-Governance klingt nach Gremien, dicken Handbüchern und komplexen Strukturen. Das Recht verlangt nichts davon. Es verlangt, dass bestimmte Pflichten im Umgang mit KI erfüllt werden. Wie du das intern organisierst, bleibt dir überlassen. Dieser Beitrag bietet Orientierung und ersetzt keine Rechtsberatung im Einzelfall.
Kurz erklärt: Was KI-Governance ist und was nicht
Als Betreiber schreibt dir der AI Act keine bestimmte KI-Governance im Unternehmen vor. Ein Qualitätsmanagementsystem verlangt er nur von Anbietern von Hochrisiko-Systemen. Das Gesetz fordert weder einen KI-Beauftragten noch ein eigenes Gremium. Für die Pflicht zur KI-Kompetenz stellt die Europäische Kommission ausdrücklich klar, dass keine bestimmte Governance-Struktur vorgeschrieben ist.
Für dich als Geschäftsführer bedeutet das: Du musst kein starres Compliance-System aufbauen. Sinnvoll ist ein klarer Ablauf, mit dem dein Betrieb die gesetzlichen Vorgaben im Blick behält. Im KMU bedeutet Governance ganz pragmatisch: Jemand hat den Hut auf, das Unternehmen kennt alle eingesetzten KI-Tools, und neue Software wird vor dem Start geprüft.
Was das Recht vorgibt
Drei Rechtsbereiche definieren den Rahmen für den KI-Einsatz: der AI Act, die DSGVO und das Arbeitsrecht.
AI Act: Deine Rolle als Betreiber
Nutzt dein Unternehmen eingekaufte oder abonnierte KI-Software, zählst du laut AI Act als Betreiber. Anbieter bist du, wenn du ein KI-System selbst entwickelst oder entwickeln lässt und unter eigenem Namen anbietest oder in Betrieb nimmst. Als Nutzer eines eingekauften Systems wirst du nach Artikel 25 nur dann zum Anbieter eines Hochrisiko-Systems, wenn du ein Hochrisiko-System mit deinem Namen oder deiner Marke versiehst, es wesentlich veränderst oder ein KI-System, das bisher nicht hochriskant war, für einen Hochrisiko-Zweck einsetzt und damit seine Zweckbestimmung änderst. Für die meisten KMU gilt: Du bleibst Betreiber. In dieser Rolle musst du folgende Punkte beachten:
Verbotene Praktiken. Bestimmte KI-Anwendungen sind tabu. Für Arbeitgeber besonders wichtig: Emotionserkennung am Arbeitsplatz ist verboten (Artikel 5). Eine Software, die aus Mimik oder Stimme von Mitarbeitern auf deren Gefühle schließt, darfst du nicht einsetzen. Ausgenommen sind nur Systeme aus medizinischen oder Sicherheitsgründen.
Hochrisiko im Personalbereich. Als Hochrisiko-System gilt in der Regel KI, die dafür bestimmt ist, Bewerbungen zu sichten, zu filtern oder zu bewerten, Entscheidungen über Arbeitsbedingungen, Beförderungen oder Kündigungen zu beeinflussen, Aufgaben nach Verhalten oder persönlichen Merkmalen zuzuweisen oder Leistung und Verhalten zu bewerten (Anhang III). Ausnahmen gibt es für Systeme ohne erhebliches Risiko, etwa für eng begrenzte oder vorbereitende Aufgaben. Bewertet ein solches System aber persönliche Aspekte von Menschen automatisiert, etwa Arbeitsleistung, Zuverlässigkeit oder Verhalten (Profiling), gilt es immer als hochriskant (Artikel 6). Einen Kündigungsbrief mit ChatGPT zu formulieren, macht das Tool also nicht zum Hochrisiko-System.
Ab dem 2. Dezember 2027 gelten für solche Systeme Betreiberpflichten nach Artikel 26. Nach derzeitigem Stand gehören dazu unter anderem die menschliche Aufsicht durch geeignete Personen, das Aufbewahren der automatisch erzeugten Protokolle für mindestens sechs Monate, soweit sie unter deiner Kontrolle stehen, die vorherige Information von Arbeitnehmervertretern und Beschäftigten sowie die Information der Personen, über die das System mitentscheidet, etwa Bewerber. Risikomanagement und technische Dokumentation sind Aufgaben des Software-Anbieters, für ein eingekauftes Hochrisiko-Tool musst du sie nicht selbst erstellen. Für Hochrisiko-Systeme, die schon vor dem 2. Dezember 2027 auf dem Markt oder in Betrieb waren, gelten die Regeln nur, wenn sie danach in ihrer Konzeption erheblich verändert werden (Artikel 111).
Vorsicht bei allgemeinen Tools: Setzt du einen Chatbot wie ChatGPT selbst für die Bewerberauswahl ein, kannst du nach Artikel 25 selbst zum Anbieter werden, mit allen Anbieterpflichten. Lass das im Einzelfall prüfen, bevor du so ein Tool im Personalbereich einsetzt.
Transparenzpflichten. Seit dem 2. August 2026 musst du als Betreiber bestimmte KI-Inhalte offenlegen, vor allem Deepfakes. KI-Texte betrifft das nur, wenn sie veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren. Auch dann entfällt die Pflicht, wenn ein Mensch den Text geprüft oder redaktionell kontrolliert hat und eine natürliche oder juristische Person die redaktionelle Verantwortung für die Veröffentlichung trägt. Details in KI-Kennzeichnungspflicht.
KI-Kompetenz. Seit 27. Juli 2026 gilt Artikel 4 in neuer Fassung: Betreiber müssen Maßnahmen ergreifen, um die Entwicklung der KI-Kompetenz der Personen zu unterstützen, die in ihrem Auftrag KI-Systeme nutzen. Ein bestimmtes Kompetenzniveau musst du nicht garantieren, ein Zertifikat braucht niemand. Was das konkret heißt, erklärt KI-Kompetenz als Pflicht.
DSGVO: Datenschutz im Arbeitsalltag
Sobald KI personenbezogene Daten verarbeitet, gilt die DSGVO. Mehr dazu in KI und DSGVO. Für die Governance sind vier Punkte wichtig:
- Nachweispflicht: Als Verantwortlicher musst du belegen können, dass die Verarbeitung datenschutzkonform abläuft.
- Verarbeitungsverzeichnis: Im Regelfall führst du ein Verzeichnis der Verarbeitungstätigkeiten, in das auch KI-Verarbeitungen gehören.
- Auftragsverarbeitungsvertrag: Verarbeitet der KI-Anbieter Daten in deinem Auftrag, brauchst du mit ihm einen AV-Vertrag.
- Datenschutz-Folgenabschätzung (DSFA): Sie ist nötig, wenn die Verarbeitung voraussichtlich ein hohes Risiko für die Rechte der Betroffenen birgt. Die österreichische DSFA-Verordnung nennt künstliche Intelligenz ausdrücklich als Beispiel für neue Technologien, bei denen unter bestimmten Voraussetzungen jedenfalls eine DSFA nötig ist.
Das heißt nicht, dass jedes KI-Tool eine eigene DSFA verlangt. Prüfen solltest du es aber bei jeder neuen Verarbeitung, etwa wenn sensible Daten betroffen sind. Die Datenschutzbehörde erklärt die Pflichten als Verantwortlicher.
Betriebsrat: Mitbestimmung nicht vergessen
Hat dein Unternehmen einen Betriebsrat, hat er Mitbestimmungsrechte nach dem Arbeitsverfassungsgesetz. Seine Zustimmung brauchst du, wenn ein KI-System Beschäftigte in einer Weise kontrolliert, die die Menschenwürde berührt (§ 96 ArbVG). Zustimmungspflichtig sind auch Systeme, die Daten der Beschäftigten über allgemeine Angaben zur Person und die fachlichen Voraussetzungen hinaus verarbeiten, sofern das nicht bloß Pflichten aus Gesetz, Kollektivvertrag oder Arbeitsvertrag erfüllt, sowie Beurteilungssysteme, die Daten erheben, die betrieblich nicht gerechtfertigt sind (§ 96a ArbVG). Die Zustimmung nach § 96a kann die Schlichtungsstelle ersetzen. Ob ein bestimmtes Tool darunter fällt, ist eine Frage des Einzelfalls. Auch ohne Zustimmungspflicht musst du dem Betriebsrat mitteilen, welche Arten von Arbeitnehmerdaten du automatisiert aufzeichnest und wie du sie verarbeitest (§ 91 ArbVG).
Ohne Betriebsrat entfällt die Frage nicht: Kontrollsysteme, die die Menschenwürde berühren, darfst du dann nur mit Zustimmung jedes betroffenen Mitarbeiters einführen (§ 10 AVRAG).
Wichtig ist das Zusammenspiel der Gesetze: Die Informationspflicht aus dem AI Act ersetzt nicht die Zustimmungspflicht nach dem ArbVG. Beide Vorgaben gelten nebeneinander. Die Informationspflicht für Hochrisiko-Systeme im Personalbereich gilt ab 2. Dezember 2027, eine Zustimmung nach dem ArbVG kann schon heute nötig sein. Binde den Betriebsrat deshalb früh ein.
Was das Recht nicht vorgibt
Genauso wichtig wie die Pflichten ist die Klarstellung, was das Gesetz eben nicht verlangt. Oft werden gut gemeinte Empfehlungen mit harten Vorgaben verwechselt:
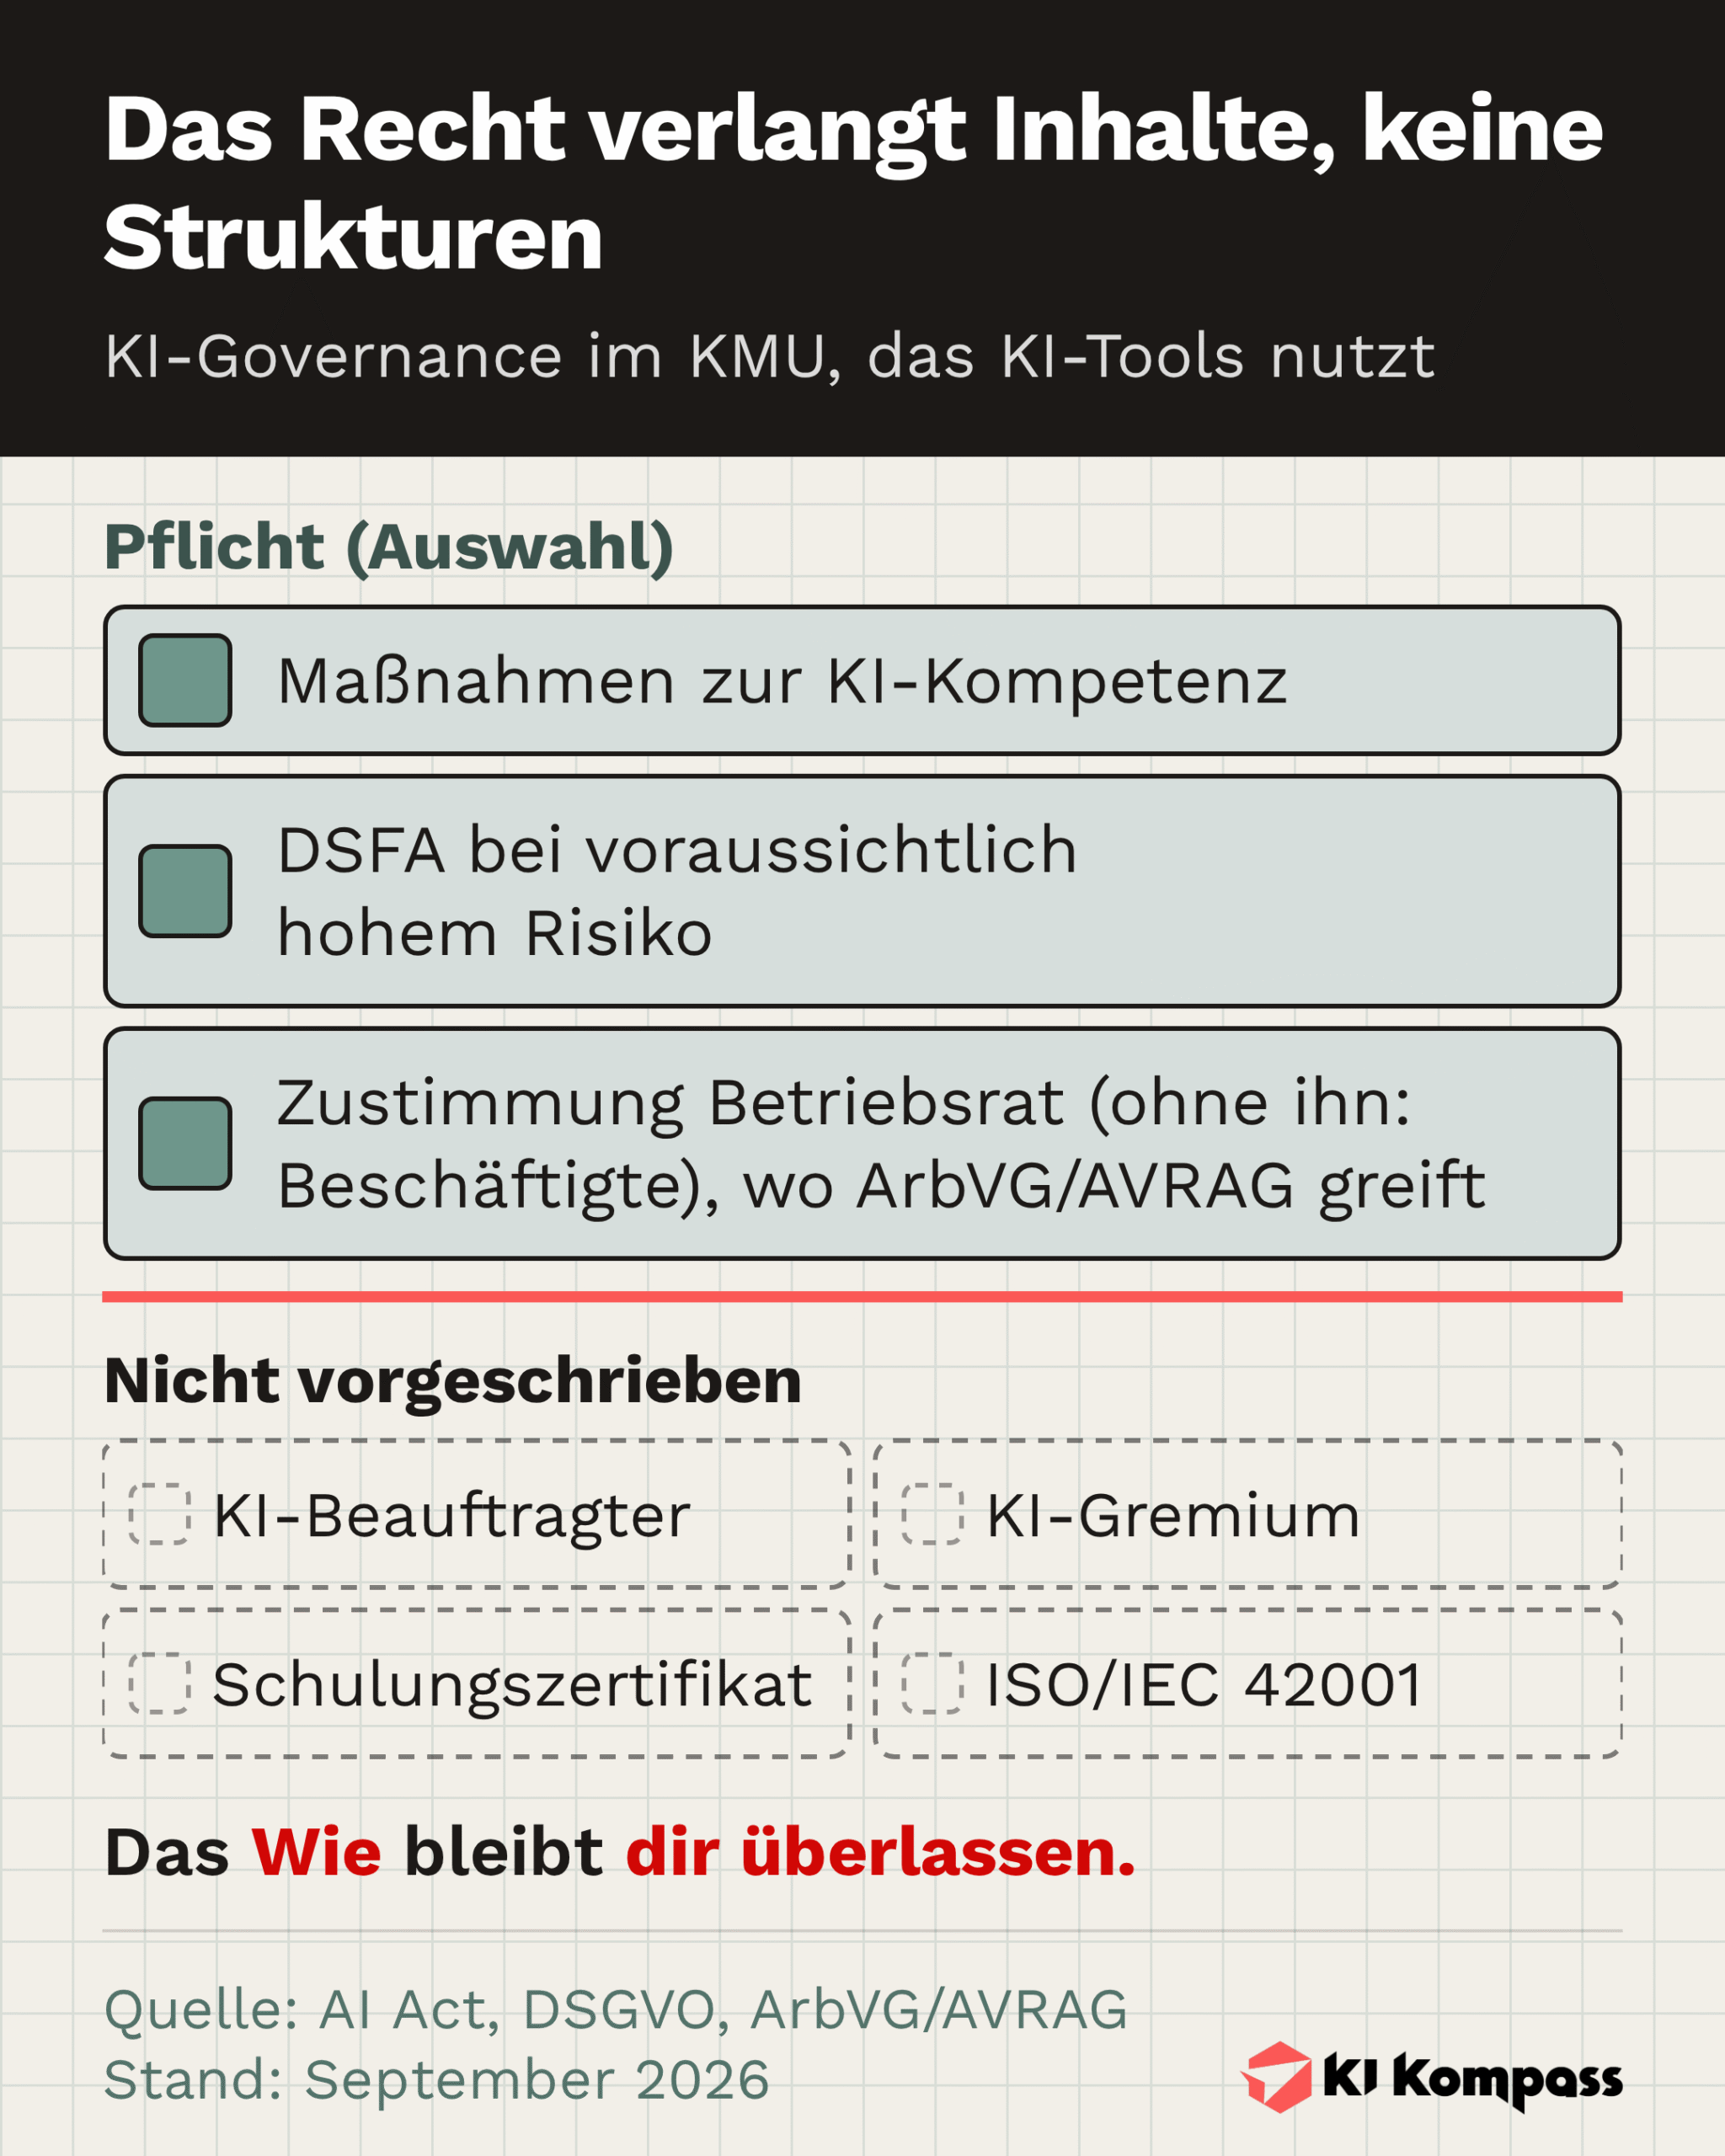
Rechtspflichten (je nach Einsatz, unter anderem):
- Maßnahmen, die den Aufbau von KI-Kompetenz unterstützen
- Verzicht auf verbotene Praktiken wie Emotionserkennung am Arbeitsplatz
- Offenlegung von Deepfakes
- Menschliche Aufsicht bei Hochrisiko-KI im Personalbereich (ab 2. Dezember 2027)
- Vorherige Information von Arbeitnehmervertretern und Beschäftigten sowie Information der Bewerber und anderer Betroffener bei solchen Systemen (ab 2. Dezember 2027)
- Verarbeitungsverzeichnis, wenn Personendaten verarbeitet werden, und AV-Vertrag, wenn der KI-Anbieter sie in deinem Auftrag verarbeitet
- DSFA bei voraussichtlich hohem Risiko
- Zustimmung des Betriebsrats, wo § 96 oder § 96a ArbVG greift, ohne Betriebsrat bei Kontrollsystemen, die die Menschenwürde berühren, die Zustimmung der betroffenen Beschäftigten nach § 10 AVRAG
Nicht vorgeschrieben (freiwillig möglich, für KMU meist nicht nötig):
- Ein förmliches Schulungsprogramm mit Zertifikat
- Ein eigenes KI-Gremium oder ein Ausschuss
- Ein ausführliches KI-Handbuch
- Ein KI-Beauftragter mit fester Funktion im Organigramm
Auch Standards wie ISO/IEC 42001 oder das NIST AI Risk Management Framework sind freiwillig. Sie können Orientierung geben, der AI Act schreibt sie nicht vor.
Sechs Bausteine für KMU
Die folgenden Bausteine sind eine Empfehlung, keine gesetzliche Vorschrift. Sie helfen dir, die Pflichten oben im Blick zu behalten.
Klare Verantwortlichkeiten
Jemand im Betrieb sollte den Überblick behalten. Wer nutzt welche KI wofür? Das erfordert keine Vollzeitstelle, aber eine eindeutige Zuweisung. Die vage Hoffnung, dass jemand aufpasst, reicht nicht aus.
Das KI-Inventar
Eine einfache Liste erfasst, welche Tools für welche Aufgaben und von wem genutzt werden. Ohne diese Datenbasis lässt sich das Risiko einzelner Tools nicht bewerten, und auch Pflichten wie die DSFA oder die Betriebsratsbeteiligung laufen ins Leere.
Vorab-Freigabeprozess
Neue Software wird geprüft, bevor sie im Betriebsalltag landet. Lege fest, wer entscheidet, ob ein Tool Kundendaten verarbeiten darf, und prüfe das, bevor die Belegschaft es nutzt. Wie ein schlanker Antragsweg aussieht, zeigt der Beitrag KI-Richtlinien praxistauglich einführen.
Schriftliche Richtlinie
Ein verbindliches Dokument regelt, welche Tools freigegeben sind, was erlaubt ist und wie Mitarbeiter mit sensiblen Daten umgehen. Was hineingehört, zeigt der Beitrag KI-Guidelines im Unternehmen.
KI-Kompetenz
Für Artikel 4 brauchst du Maßnahmen, die den Aufbau von KI-Kompetenz unterstützen. Das kann ein Workshop sein, eine Einführung in ein neues Tool oder eine Checkliste. Halte fest, wer wann welche Maßnahme bekommen hat. Welche Fähigkeiten im Alltag zählen, liest du im Beitrag über KI-Kompetenzen im Beruf.
Regelmäßige Überprüfung
Softwarefunktionen und Gesetze entwickeln sich weiter. Ein jährlicher Check sichert ab, ob das Inventar noch aktuell ist, ob neue rechtliche Vorgaben greifen und ob die internen Richtlinien noch zur Praxis passen. Die Liste freigegebener Tools selbst lohnt sich öfter anzusehen.
Zwei Beispiele aus der Praxis
Beispiel 1: Ein Installationsbetrieb in Niederösterreich. Das Unternehmen mit 25 Mitarbeitern nutzt KI in verschiedenen Abteilungen. Um Ordnung ins System zu bringen, übernimmt die Büroleiterin die Verantwortung. Sie führt das KI-Inventar, prüft Anfragen der Kollegen und gibt neue Anwendungen erst nach einer kurzen Datenschutzprüfung frei. Es gibt kein formelles Gremium, aber einen klaren Prozess.
Beispiel 2: Ein IT-Dienstleister in Wien. Die Firma plant den Einsatz einer KI zur Vorauswahl von Bewerbern. Diese Software gilt rechtlich als Hochrisiko-System. Ab Dezember 2027 greifen hier die strengen Betreiberpflichten: Das Unternehmen muss dann für menschliche Aufsicht sorgen, die automatisch erzeugten Protokolle, soweit sie unter seiner Kontrolle stehen, mindestens sechs Monate aufbewahren, Arbeitnehmervertreter und Beschäftigte vorher informieren und den Bewerbern mitteilen, dass ein solches System eingesetzt wird. Schon jetzt stimmt das Management den Einsatz mit dem Betriebsrat ab und lässt prüfen, ob eine DSFA nötig ist.
Häufige Fehlannahmen
In der Praxis halten sich hartnäckige Mythen. Die häufigsten Irrtümer im Überblick:
- „Wir brauchen einen KI-Beauftragten.“ Falsch. Das Gesetz verlangt keinen eigenen Titel im Organigramm. Eine klare Aufgabe für eine bestehende Person ist ein guter Weg.
- „Mit einer ISO-Zertifizierung erfüllen wir den AI Act.“ Nicht automatisch. Solche Standards sind freiwillig, die Pflichten aus dem AI Act gelten unabhängig davon.
- „Die KI-Information nach AI Act reicht dem Betriebsrat.“ Nicht unbedingt. Die Information nach dem AI Act ersetzt eine Zustimmung nach dem Arbeitsverfassungsgesetz nicht. Wo § 96 oder § 96a ArbVG greift, brauchst du beides.
- „Für jedes KI-Tool müssen wir eine DSFA machen.“ Nicht automatisch. Vorgeschrieben ist sie bei voraussichtlich hohem Risiko. Die österreichische DSFA-Verordnung zählt dazu ausdrücklich bestimmte KI-Verarbeitungen. Prüfe deshalb bei jeder neuen Verarbeitung von Personendaten, ob eine DSFA nötig ist, und halte das Ergebnis fest.
Fazit
KI-Governance in kleinen und mittleren Unternehmen erfordert kein aufgeblähtes Compliance-System auf Konzernniveau. Das Recht schreibt keine Strukturen vor, sondern Inhalte: Maßnahmen zur KI-Kompetenz, Betreiberpflichten bei Hochrisiko-Systemen, Datenschutz und Mitbestimmung.
Mit einfachen Mitteln deckst du die wichtigsten Anforderungen gut ab. Dazu gehören klare Verantwortlichkeiten, ein aktuelles KI-Inventar, ein sauberer Freigabeprozess, eine Richtlinie, Maßnahmen zur KI-Kompetenz und ein jährlicher Check. Ob ein Ausschuss diese Aufgaben übernimmt oder eine einzelne Person, schreibt das Gesetz nicht vor. Wichtig ist, dass sie verlässlich erledigt werden. Den Überblick über alle Pflichten aus dem AI Act gibt EU AI Act für KMU.
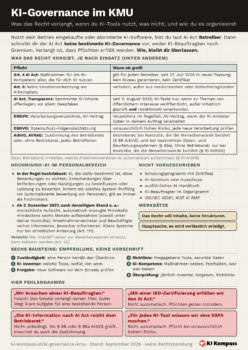
Zum Mitnehmen: welche Pflichten dir AI Act, DSGVO und Arbeitsrecht je nach Einsatz auferlegen, was nicht vorgeschrieben ist, die sechs Bausteine für deinen Betrieb und vier Fehlannahmen auf einer Seite. Als PDF herunterladen oder als Bild speichern.